
Descriere
Easily improve site security with WordPress Hardening, Two-Factor Authentication (2FA), Login Protection, Vulnerability Detection and SSL certificate.
Securitate WordPress foarte simplă, eficientă și performantă
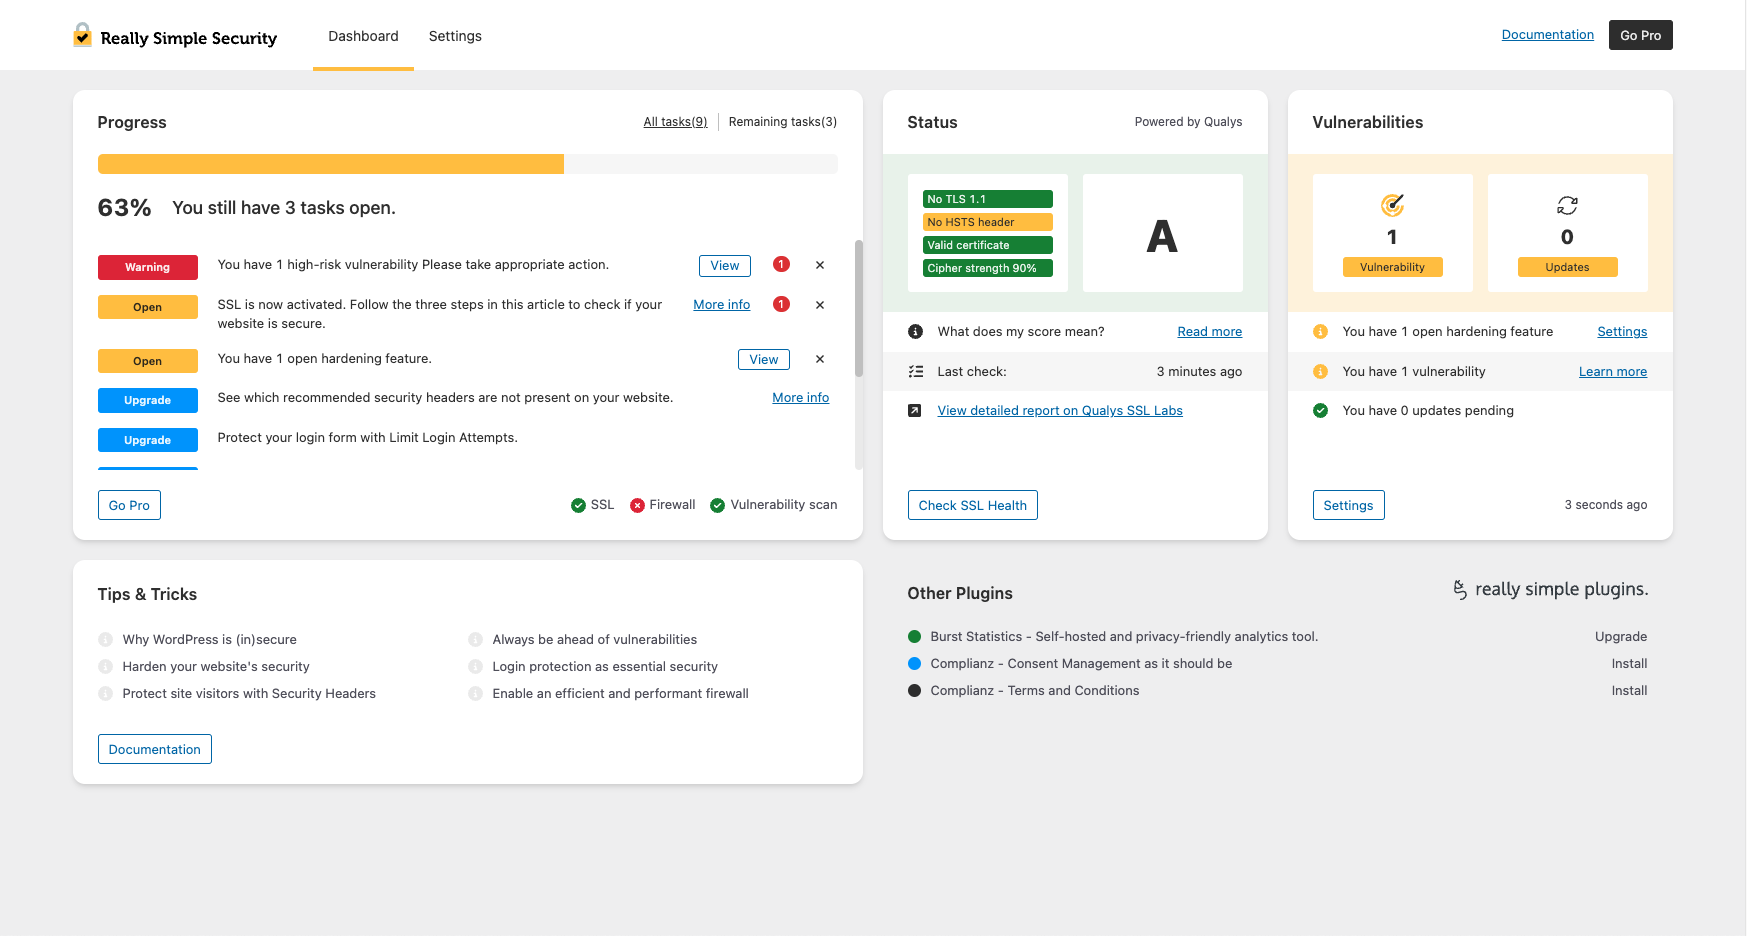
Really Simple Security este cel mai ușor și mai simplu de folosit modul de securitate pentru WordPress. Îți securizează site-ul WordPress prin generarea certificatului SSL, inclusiv redirecționare 301 corectă către https și forțarea SSL, scanarea pentru posibile vulnerabilități, protecția autentificării și implementarea funcționalităților esențiale de întărire a securității WordPress.
Credem că securitatea ar trebui să aibă un efect minim absolut asupra performanței site-ului, experienței utilizatorilor și mentenabilității. De aceea, Really Simple Security este:
- Lightweight: Every security feature is developed with a modular approach and with performance in mind. Disabled features won’t load any redundant code.
- Ușor de utilizat: Configurare într-un singur minut cu o setare inițială rapidă.
Security Features
Migrare SSL ușoară
Migrează site-ul tău web la HTTPS și aplică SSL cu un singur clic.
- Redirecționare 301 prin PHP sau .htaccess
- Cookie-uri sigure
- Let’s Encrypt: instalează un certificat SSL dacă serviciul tău de găzduire acceptă instalarea manuală.
- Verificare sănătate server: configurarea serverului tău este la fel de importantă pentru securitatea site-ului tău.
Întărire WordPress
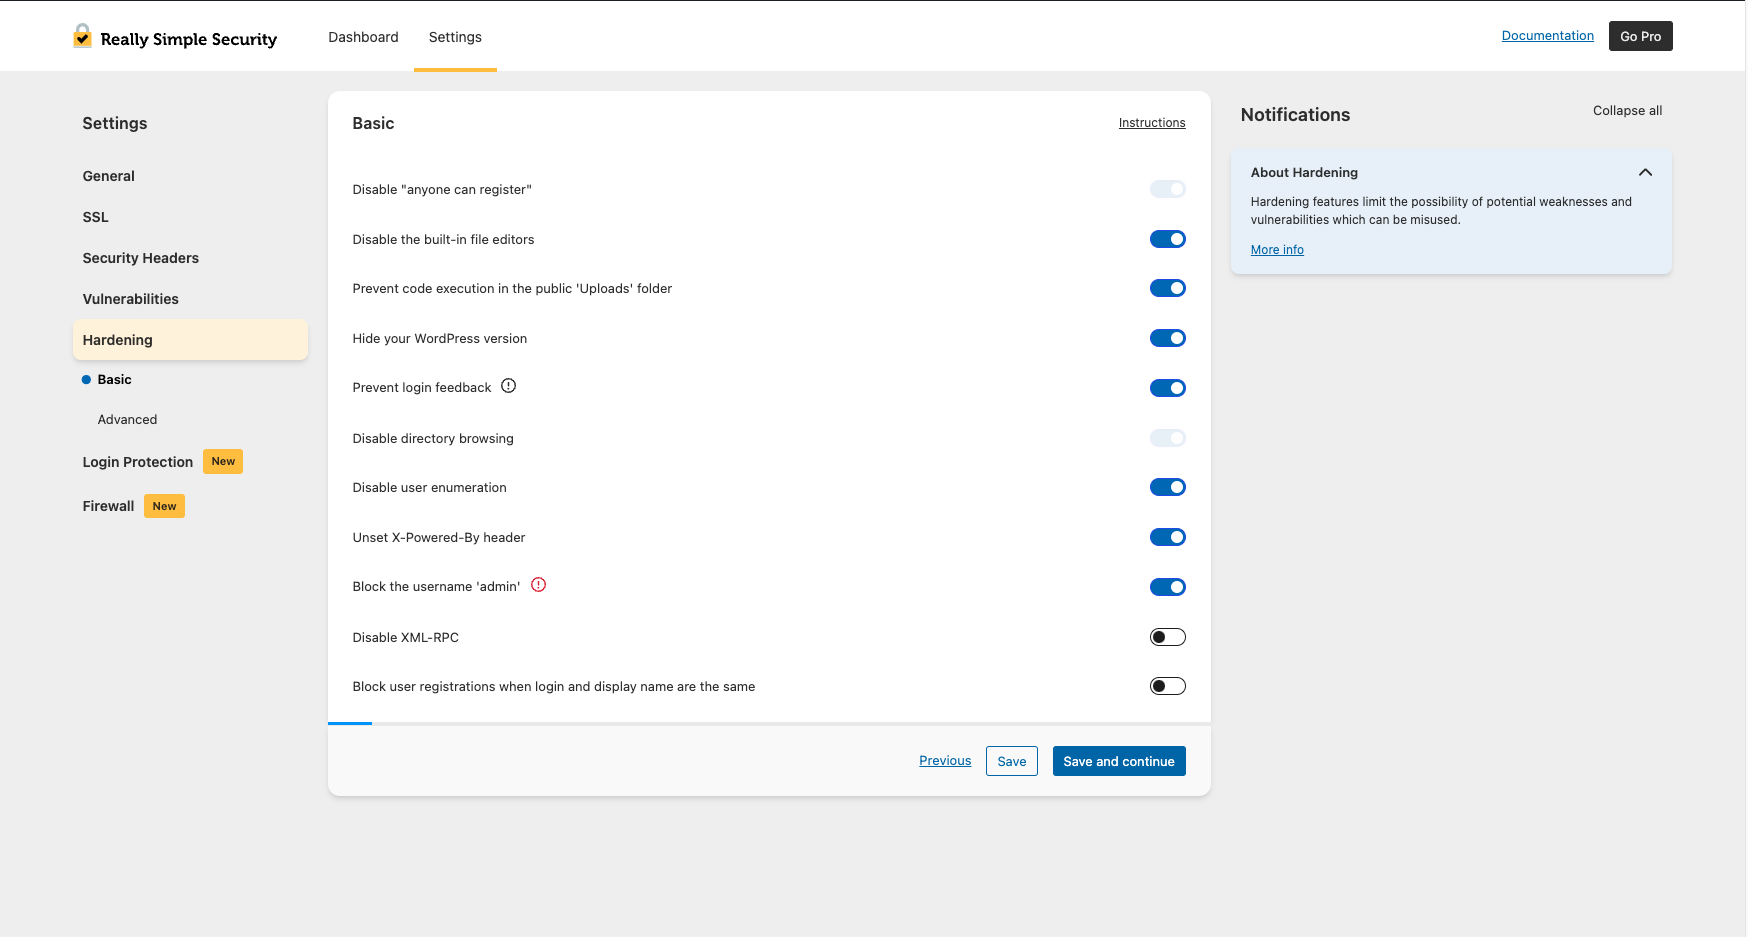
Modifică-ți configurația și menține WordPress fortificat și în siguranță, abordând potențialele puncte slabe.
- Împiedică executarea codului în dosarul uploads
- Prevent login feedback and disable user enumeration
- Dezactivează XML-RPC
- Disable directory browsing
- Restricții pentru numele de utilizator (blochează ‘admin’ și numele publice)
- și multe altele…
Detectare vulnerabilități
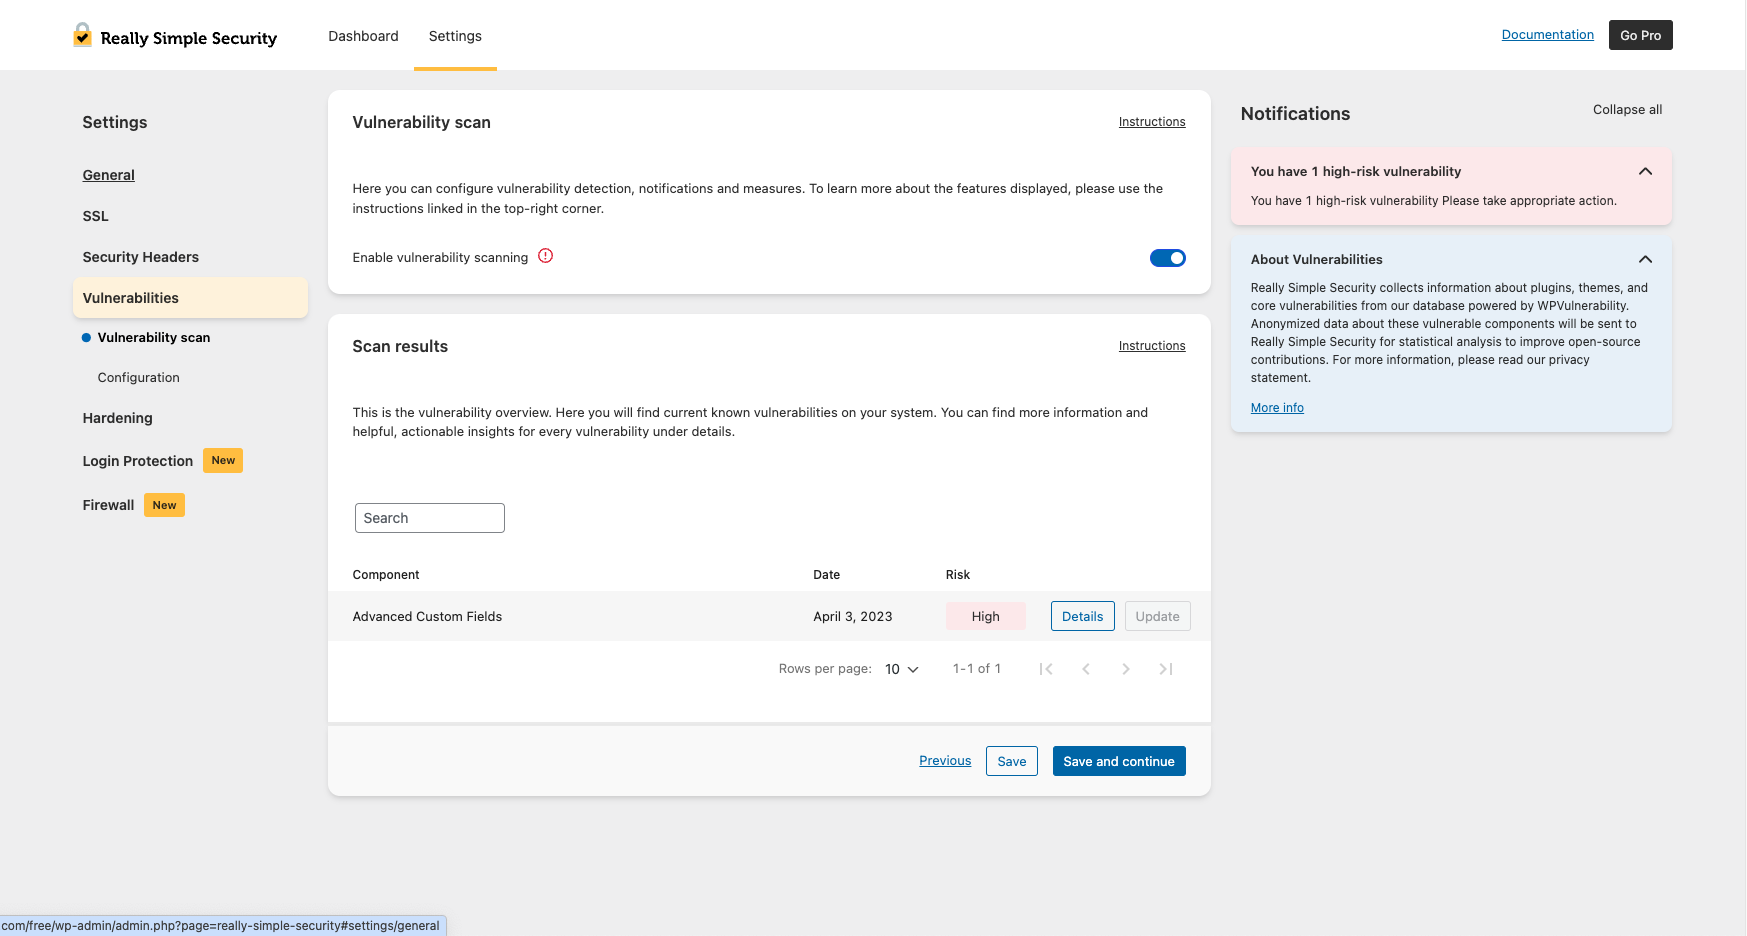
Primești notificări când modulele, temele sau nucleul WP au vulnerabilități și necesită acțiuni adecvate.
Protecție la autentificare
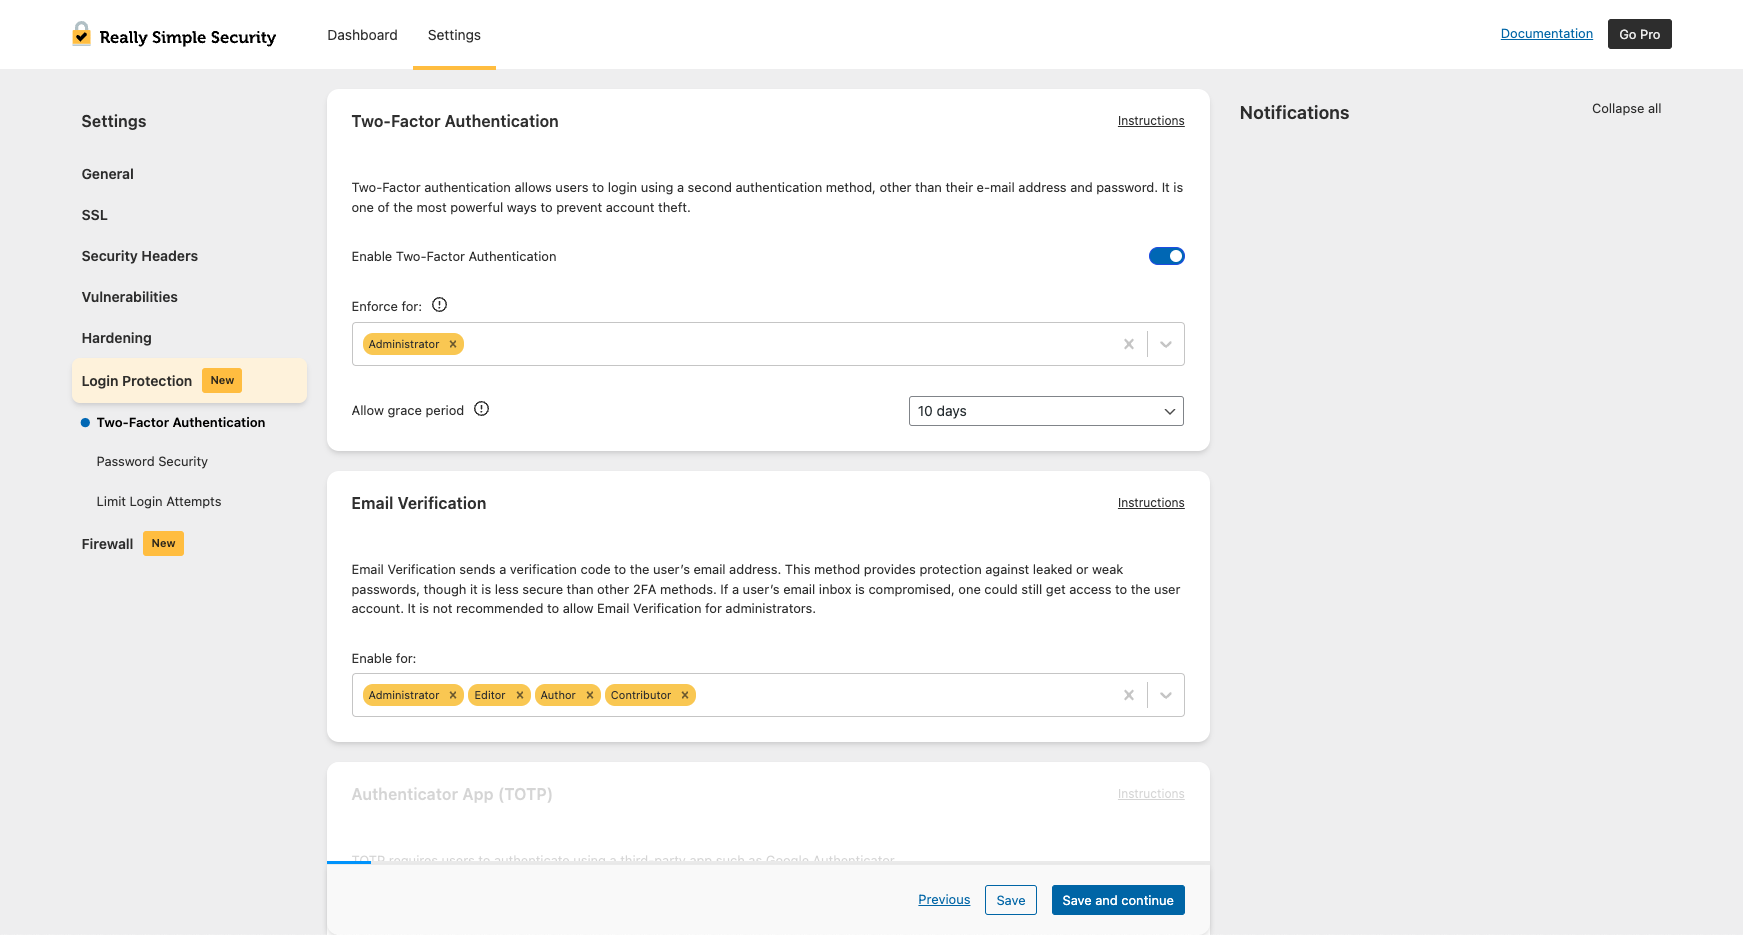
Permite sau impune Autentificare pe două niveluri (2FA) pentru anumite roluri de utilizator. Utilizatorii primesc prin email un cod pentru Autentificare pe două niveluri.
Îmbunătățește securitatea cu Really Simple Security Pro
Forțare SSL avansată
- Mixed Content Scan & Fixer. Detect files that are requested over HTTP and fix them to HTTPS, both Front- and Back-end.
- Activează HTTP Strict Transport Security și configurează-ți site-ul pentru lista HSTS Preload.
Firewall
Really Simple Security Pro includes a performant and efficient WordPress firewall, to stop bots, crawlers and bad actors with IP and username blocks.
- 404 blocking – Blocks crawlers as they trigger unusual numbers of 404 errors.
- Blocare regiuni – permite/blochează accesul la site-ul tău numai din anumite regiuni.
- Reguli Firewall automatizate și personalizabile.
- IP blocklist and allowlist.
Anteturi pentru securitate
Antetele de securitate protejează vizitatorii site-ului tău împotriva riscului de clickjacking, a atacurilor de falsificare încrucișată a site-urilor, a furtului acreditărilor de autentificare și a programelor malware.
- Independent de configurarea serverului tău, funcționează pe Apache, LiteSpeed, NGINX etc.
- Proteajza-ți vizitatorii site-ului cu protecție X-XSS, X-Content-Type-Options, X-Frame-Options, o politică de referințe și antete CORS.
- Generează automat Politica de securitate a conținutului, adaptată pentru WordPress.
Măsuri împotriva vulnerabilităților
When a vulnerability is detected in a plugin, theme or WordPress core you will get notified accordingly. With Vulnerability Measures, you can configure simple but effective measures to make sure that a critical vulnerability won’t remain unattended.
- Forțarea actualizării: Un proces de actualizare va fi încercat de mai multe ori până când se poate presupune că dezvoltarea unei teme sau a unui modul auxiliar este abandonată. Vei fi notificat în timpul acestor etape.
- Quarantine: When a plugin or theme can’t be updated to solve a vulnerability, Really Simple Security can quarantine the plugin.
Întărire avansată a site-ului
- Alegi un URL personalizat pentru autentificare
- Automated File Permissions check and fixer
- Redenumește și randomizează prefixul bazei de date
- Change the debug.log file location to a non-public folder
- Dezactivează parolele pentru aplicații
- Controlează crearea de administratori
- Dezactivează metodele HTTP, reducând solicitările HTTP
Protecție la autentificare
Secure your website’s login process and user accounts with powerful security measures.
- Two-Step verification (Email login)
- 2FA (Autentificare pe două niveluri) cu TOTP
- Passwordless login with passkey login
- Impune parole puternice și schimbarea frecventă a parolelor
- Limitează încercările de autentificare
Cu Limitarea încercărilor de conectare poți configura un prag pentru a bloca, temporar sau permanent, adresele IP sau numele de utilizator (inexistente). De asemenea, poți afișa un CAPTCHA după o autentificare eșuată (hCaptcha sau Google reCaptcha)
Control acces
- Restricționează accesul la site-ul tău pentru anumite regiuni.
- Adaugă adrese IP sau intervale IP specifice în lista de blocare sau în lista de permisiuni.
Legături utile
- Documentație
- Definiții de securitate
- Tradu Really Simple Security
- Issues & pull requests
- Cereri pentru funcționalități
Îți place Really Simple Security?
Dacă vrei să susții dezvoltarea continuă a acestui modul, te rugăm să iei în considerare cumpărarea Really Simple SSL Pro, care include câteva caracteristici de securitate excelente și suport premium.
Despre Really Simple Plugins
Misiunea noastră este de a face ca cerințele complexe ale WordPress să fie foarte simplu de rezolvat. Really Simple Security este dezvoltat de Really Simple Plugins.
Pentru generarea certificatelor SSL, Really Simple Security folosește biblioteca client Let’s Encrypt le acme2 PHP, mulțumită lui ‘fbett’ pentru furnizarea ei. Detectarea vulnerabilităților folosește WP Vulnerability, o inițiativă open-source a lui Javier Casares. Vrei să te alături ca și colaborator? Suntem și pe GitHub!
Capturi ecran
Instalare
Pentru a instala acest modul:
- Fă o copie de rezervă! Vezi recomandările noastre.
- Descarcă modulul.
- Încarcă modulul în directorul /wp-content/plugins/.
- Mergi la „Module” în administrarea WordPress, apoi dă clic pe „Activează”.
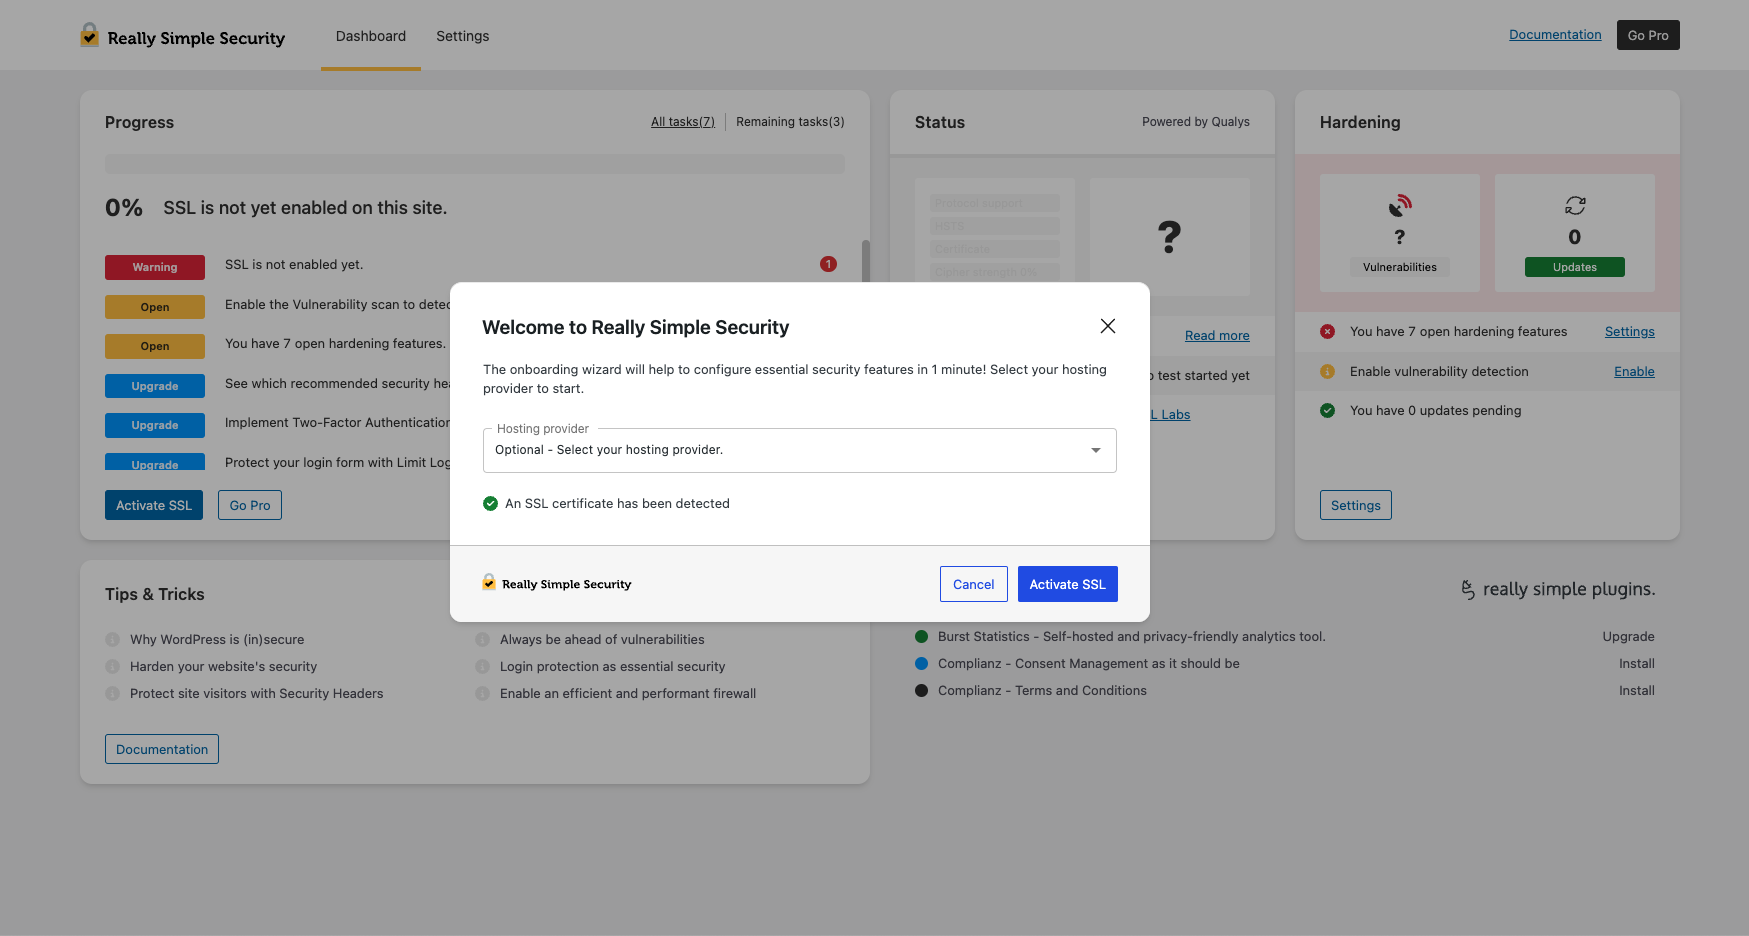
- You will now see the Really Simple Security onboarding process, to quickly help you through the configuration process.
Întrebări frecvente
-
Bază de cunoștințe
-
Pentru explicații și documentație mai detaliate despre toate funcționalitățile Really Simple Security, te rugăm să cauți în Baza de cunoștințe
-
Ce s-a întâmplat cu Really Simple SSL?
-
Toate funcționalitățile care au făcut din Really Simple SSL cel mai puternic și ușor de folosit modul pentru generarea SSL și redirecționare fac în continuare parte din Really Simple Security. Modulul este dezvoltat cu o abordare modulară: dacă nu vrei să folosești întregul set de funcționalități de securitate, codul neutilizat nu va fi încărcat și nu va avea niciun efect asupra performanței site-ului tău.
-
De ce Really Simple Security?
-
Din experiența noastră, soluțiile de securitate pentru WordPress sunt adesea greu de configurat, declanșează multe fals pozitive și au un impact semnificativ asupra performanței site-ului. De ani de zile primim solicitări din partea utilizatorilor noștri de a simplifica securitatea WordPress, așa că aceasta a devenit misiunea noastră!
-
Nu ne-ai putea face mai fericiți! Really Simple Security este licențiat GPL și co-creat de comunitatea WordPress. Apreciem foarte mult orice feedback, care ne-a ajutat întotdeauna să înțelegem mai bine nevoile utilizatorilor. Pentru contribuții la cod sau sugestii, ne găsești pe GitHub. Pentru sugestii, te rugăm să deschizi un tichet de suport. Îți poți exprima aprecierea și lăsând o recenzie.
-
Ce sunt problemele de conținut mixt?
-
Cele mai multe probleme de conținut mixt sunt cauzate de URL-urile din fișierele CSS sau JS. Pentru instrucțiuni detaliate despre cum să găsești conținutul mixt, citește acest articol.
-
Generarea unui certificat SSL Let’s Encrypt
-
Am adăugat posibilitatea de a genera un certificat SSL gratuit cu Let’s Encrypt în asistentul Really Simple Security. Avem disponibilă o listă actualizată cu toate integrările posibile aici. Te rugăm să lași feedback despre o altă integrare, informații incorecte sau dacă ai nevoie de ajutor.
-
Cum repar o buclă de redirecționare?
-
Dacă întâmpini bucle de redirecționare pe site, încearcă aceste instrucțiuni. Acest lucru se poate întâmpla uneori în timpul migrării la HTTPS sau din cauza unor reguli de redirecționare conflictuale.
-
Modulul este compatibil cu multi-site?
-
Da. Există o pagină dedicată setărilor de rețea unde poți controla simultan setările pentru întreaga rețea.
-
Cum forțez folosirea parolelor puternice?
-
În Protecție autentificare, poți configura setări minime de complexitate și poți cere utilizatorilor să își schimbe parolele după un interval definit. Dezactivarea folosirii parolelor slabe este o practică recomandată.
-
Cum pot schimba URL-ul de autentificare?
-
Poți seta un URL de autentificare personalizat în Întărire avansată a site-ului, ceea ce ajută la prevenirea atacurilor brute force asupra autentificării și a boților care vizează wp-login.php.
-
Acest modul redirecționează HTTP către HTTPS?
-
Da. Modulul forțează HTTPS și gestionează toate redirecționările necesare, opțional folosind .htaccess sau PHP.
-
Pot folosi Really Simple Security împreună cu WordFence?
-
Really Simple Security și WordFence se suprapun foarte mult în ceea ce privește funcționalitatea. Dacă vrei să folosești anumite funcționalități din ambele module, îți recomandăm insistent să nu activezi de două ori funcționalități similare. Avantajul Really Simple Security este că funcționalitățile dezactivate nu încarcă niciun cod, deci nu vor avea impact asupra performanței site-ului.
Recenzii


Contributori și dezvoltatori
„Really Simple Security – Simple and Performant Security (formerly Really Simple SSL)” este un software open-source. La acest modul au contribuit următoarele persoane.
Contributori


„Really Simple Security – Simple and Performant Security (formerly Really Simple SSL)” a fost tradus în 59 de locale. Mulțumim traducătorilor pentru contribuția lor.
Te interesează dezvoltarea?
Răsfoiește codul, vezi depozitarul SVN, sau abonează-te la jurnalul de dezvoltare prin RSS.
Istoric modificări
9.8.2 – 2026-09-14
- Security: Users required to use 2FA could extend their own grace period.
- Fixed: 2FA onboarding after logging in through WooCommerce.
- Fixed: The firewall could reference
advanced-headers.phpwhen the file did not exist. - Fixed: Possible fatal errors caused by invalid data in public CSP and 2FA requests.
9.8.1 – 01.09.2026
- Security: Prevented unexpected deletion of the login nonce.
- Security: Prevented a bug that incorrectly changed the 2FA status from active to open.
- Security: Prevent XML-RPC logins without 2FA for users with 2FA configured.
9.8.0 – 25.08.2026
- Fixed: Other plugin installation now retrieves the download link correctly.
- Fixed: PHP 8.5 compatibility issues.
- Fixed: The 2FA grace period was not always handled correctly.
- Changed: REST API checks are faster and run only when needed.
- Changed: Tested up to WordPress 7.1.
9.7.0 – 29.07.2026
- Corectat: Alinierea iconului de stare pentru validarea emailului.
- Corectat: Datele despre vulnerabilitate sunt incluse în curățarea la dezinstalare.
- Modificare: a înlăturat un mesaj din jurnal cu o cheie de acces neutilizată.
- Modificat: A fost actualizată secțiunea Alte module din inițializare și setări.
9.6.1 – 2026-07-06
- Corectat: Alinierea iconului de stare pentru validarea emailului.
- Corectat: Datele despre vulnerabilitate sunt incluse în curățarea la dezinstalare.
- Modificat: Au fost actualizate traducerile pentru a folosi formatul PHP l10n.
- Modificat: A fost actualizată secțiunea Alte module din inițializare și setări.
9.6.0 – 16.06.2026
- Corectat: emailurile de reamintire pentru perioada de grație 2FA puteau fi trimise neașteptat.
- Corectat: notificarea pentru recenzie este acum respinsă corect când apeși X.
- Modificat: detaliile vulnerabilităților se încarcă acum numai pentru modulul sau tema care este activată.
- Modificat: scrierea regulilor a fost îmbunătățită cu blocarea fișierelor pentru a evita condițiile de cursă.
- Modificat: curățarea la dezinstalare elimină acum mai fiabil opțiunile modulului și datele tranzitorii.
- Modificat: a fost adăugat RSSSL_INFO_LOG pentru detalii suplimentare de depanare.
- Modificat: au fost adăugate mai multe verificări ale cerințelor preliminare înainte ca funcționalitățile să poată fi activate.
9.5.11 – 05.05.2026
- Fixed: fatal error that could occur when a plugin uses admin_enqueue_scripts incorrectly.
- Corectat: o eroare prin care putea fi salvată o valoare greșită a setărilor.
9.5.10.1 – 29.04.2026
- Corectat: variabilă nedefinită în timpul cron.
- Modificat: fluxul de autentificare 2FA a fost actualizat pentru a rezolva comportamentul inconsecvent al verificării.
9.5.10 – 21.04.2026
- Fixed: Some styling (CSS) issues to improve compatibility with WordPress 7.0.
- Changed: Removed an unused AJAX callback.
- Modificat: testat până la WordPress 7.0.
9.5.9 – 31.03.2026
- Changed: Reworked vulnerability detection and measures logic.
9.5.8 – 26.02.2026
- Fixed: Prevent using „Do Not Ask Again” for user roles where 2FA is required.
- Fixed: Resolved an issue where „Prevent login feedback” could show a ghost username on the login retry screen.
- Fixed: Prevented „Failed to send buffer of zlib output compression” notices when using the Mixed Content Fixer with zlib.output_compression enabled.
- Changed: Updated review notice text.
9.5.7 – 10.02.2026
- Fixed: scenario where users were stuck after an expired 2FA grace period due to missing authentication methods.
- Changed: Email 2FA user experience by making Enter submit the verification code instead of resending it.
- Changed: Simplified service bootstrapping by removing the Provider layer and registering all services directly in the App container.
9.5.6 – 20.01.2025
- Fixed: 2FA users list not displaying all users
- Fixed: Cloudflare cache not clearing after SSL activation
- Changed: improved deactivation process
9.5.6 – 16.12.2025
- Corectat: eroare JavaScript la folosirea rolurilor personalizate cu 2FA
- Corectat: eroare fatală cauzată de instanțierea de două ori a clasei hosts
- Corectat: eroare fatală la actualizarea din versiuni mai vechi ale modulului
- Corectat: comanda WP-CLI activate_ssl funcționează acum corect la prima încercare
- Modificat: au fost eliminate două fișiere nefolosite din modul
- Modificat: readme a fost actualizat pentru aliniere cu standardele
9.5.4 – 18.11.2025
- Corectat: eroare de autentificare 2FA când utilizatorul nu are roluri atribuite
- Corectat: eroare fatală când calea wp-config.php este goală
- Modificat: a fost adăugată blocarea fișierelor pentru .htaccess și wp-config.php pentru a preveni condițiile de cursă
- Modificat: comentariul de indexare a directorului .htaccess a fost clarificat
- Modificat: site_url() a fost înlocuit cu home_url() în verificarea resursei 404 pe prima pagină
- Modificat: funcțiile de securitate omit acum joburile cron și mediile CLI
- Modificat: pasul final al asistentului Let’s Encrypt afișează acum numai butonul de activare SSL
- Modificat: a fost adăugat un fișier license.txt
9.5.3.1
- Corectat: comenzile WP-CLI nu funcționau corect
9.5.3
- Corectat: avertizare pentru domeniu-text încărcat prea devreme dintr-o traducere nefolosită
- Corectat: modalul de dezactivare se afișează acum întotdeauna
- Modificat: codul de inițializare a fost refactorizat
9.5.2.3
- Corectat: resetarea 2FA apelează acum corect serviciul de resetare 2FA
9.5.2.2
- Corectat: TypeError 2FA la actualizarea din versiuni mai vechi ale modulului
9.5.2
- Corectat: toți utilizatorii vor apărea acum în lista 2FA
- Corectat: sarcinile se vor afișa acum întotdeauna în multisit
- Modificat: comanda WP-CLI activate_ssl acceptă –force pentru a omite confirmarea
9.5.1
- Corectat: verificarea lipsă pentru funcția getmyuid pentru a preveni erorile
- Corectat: CSS dreapta-la-stânga funcționează acum corect când SCRIPT_DEBUG este activat
- Modificat: numele-spațiu REST au fost standardizate la really-simple-security
9.5.0.2
- Corectat: previne scrierea conținutului gol în .htaccess
9.5.0.1
- Corectat: .htaccess este protejat împotriva suprascrierilor goale; crearea automată necesită acceptare prin filtru
9.5.0
- Corectat: crawlerul LiteSpeed Cache a fost adăugat pe lista permisă în .htaccess pentru a preveni problemele de redirecționare
- Corectat: logica emailurilor pentru perioada de grație 2FA pentru a evita reamintirile către utilizatorii cu 2FA activ
- Corectat: numele furnizorului de găzduire a fost actualizat din „XXL Hosting” în „Superspace”
- Modificat: gestionarea .htaccess a fost refăcută cu insert_with_markers și integrare WP Rocket
- Modificat: SBOM a fost adăugat în modul
- Modificat: coerența textului a fost îmbunătățită și terminologia geopolitică a fost actualizată
9.4.3
- Corectat: ID-ul utilizatorului putea fi gol în 2FA
- Corectat: butonul află mai multe din emailul despre vulnerabilități duce acum la pagina corectă
- Corectat: eroarea rsssl_user_can_manage nedefinit la descărcarea stării sistemului
- Changed: improved compatibility with plain permalinks
- Modificat: legături actualizate în modul
9.4.2
- Fixed: .htaccess redirect requirements for subfolder configurations
- Corectat: butonul de retrimitere email de pe pagina 2FA afișează acum un mesaj de confirmare
- Fixed: restored SCSS files
- Corectat: modulul continua să redirecționeze către pagina de setări după activare
- Modificat: instalarea modulului a fost actualizată prin inițializare și pagina panoului de control
- Modificat: a fost adăugată o notificare cu opțiune pentru a forța verificarea adresei de email
- Modificat: versiunea minimă WordPress a fost actualizată la 6.6
9.4.1
- Corectat: avertizare pentru domeniu-text încărcat prea devreme
9.4.0
- Fixed: plugin initialization timing to prevent textdomain warning
- Corectat: feedback când emailul este retrimis în timpul inițializării 2FA
- Corectat: legătura Single Sign On acceptă acum URL-uri personalizate de autentificare
- Added: SimplyBook in onboarding and other plugins sections
- Changed: more detailed feedback when using CLI commands
- Modificat: detectează EXTENDIFY_PARTNER_ID și rulează activate_recommended_features
- Modificat: lista furnizorilor de găzduire din inițializare a fost standardizată la nume de marcă
- Modificat: enumerarea utilizatorilor returnează acum 401 în loc de 404
9.3.5 – 29.04.2025
- Fixed: 2FA methods can now be set on profile page
- Modificat: testat până la WordPress 6.8
- Modificat: actualizări de traducere
- Modificat: verificare pentru autoloader în cron
9.3.3 – 02.04.2025
- Modificat: au fost adăugate mai multe comenzi WP-CLI pentru aliniere cu funcționalitățile recente ale modulului
- Changed: added support for custom/multiple roles in Two Factor Authentication
9.3.2.1 – 20.03.2025
- Corectat: gestionează corect modulele necunoscute în cererile de actualizare
9.3.2 – 05.03.2025
- Fixed: removed default checkbox behavior from configuration settings
- Fixed: handle multiple tooltip reasons for disabled select fields
- Changed: added filters to customize Let’s Encrypt Wizard behavior
9.3.1 – 12.02.2025
- Fixed: all instruction links are now correct
- Fixed: undefined array key „m” when showing vulnerability details
- Fixed: prevent errors when downgrading to free
- Corectat: compatibilitate 2FA cu autentificarea Jetpack WordPress.com
- Modificat: funcțiile de email necesită o adresă de email verificată
9.2.0 – 20.01.2025
- Fixed: added nonce check to certificate re-check button
- Corectat: notificarea pentru recenzie nu putea fi respinsă corect în unele cazuri
9.1.4
- Corectat: scuturile din tabelele de date ale interfeței nu mai sunt tăiate
- Modificat: nu urmări 404 pentru utilizatorii autentificați
- Changed: implemented rsssl_wpconfig_path filter in all wp-config functions
- Changed: faster onboarding completion after clicking Finish button
9.1.3 – 28.11.2024
- Fixed: remove duplicate site URL
- Corectat: rsssl_sanitize_uri_value() returnează acum întotdeauna un șir
- Corectat: impunerea rolurilor 2FA în multisit pentru utilizatori cu mai multe roluri
- Corectat: butonul de omitere a inițializării afișa o pagină nedefinită cu metoda email
- Corectat: încărcarea traducerilor a fost actualizată pentru WordPress 6.7
- Modificat: notificare îmbunătățită pentru blocarea 2FA
- Changed: catch use of short init in advanced-headers file
- Changed: string improvements and translator comments
- Changed: Bitnami support for rsssl_find_wordpress_base_path()
- Changed: integrate Site Health notifications with Solid Security
- Modificat: generare îmbunătățită a parolelor aleatorii în Redenumire utilizator administrator
- Changed: always return string in wpconfig_path() function
9.1.2
- Security: authentication bypass fix
9.1.1.1 – 05.11.2024
- Corectat: perioada de grație 2FA rămânea activă după o resetare
9.1.1 – 30.10.2024
- Corectat: perioada de grație 2FA rămânea activă după resetare
- Modificat: fișierul safe-mode.lock dezactivează firewall-ul, 2FA și LLA pentru depanare
- Modificat: actualizare la starea sistemului
- Modificat: modificări de text
- Modificat: URL-urile instrucțiunilor au fost actualizate
- Modificat: notificările de sănătate a site-ului au fost schimbate din critice în recomandate
- Modificat: biblioteca React învechită a fost eliminată
9.1.0 – 22.10.2024
- Fixed: prevent potential errors with login feedback
- Fixed: catch type error when $transients is not an array
- Modificat: permite scanarea pentru Security Headers prin scan.really-simple-ssl.com
- Modificat: elimină apelurile inutile rsssl_update_option
9.0.2
- Fixed: issue with deactivating 2FA
9.0.0 – 16.09.2024
- Corectat: URL-ul instrucțiunilor în setările firewall-ului
- Fixed: incorrect instructions URL
- Fixed: Let’s Encrypt returning old certificate on auto-renewed certificates
- Modificat: antetul X-Frame-Options a fost eliminat în favoarea frame-ancestors
- Changed: save and continue in vulnerabilities overview not working correctly
8.3.0.1
- Corectat: probleme cu modelul de decriptare
8.3.0 – 12.08.2024
- Fixed: some strings were not translatable
- Corectat: legătura către suportul premium nu funcționa
- Corectat: legăturile din emailuri erau uneori incorecte
- Corectat: eroare fatală la detectarea permisiunilor
- Adăugat: scanarea securității parolelor detectează parole slabe și compromise
- Modificat: dezactivează programările cron la dezactivare
- Modificat: antetul personalizat de verificare a licenței îmbunătățește compatibilitatea cu găzduirea
- Modificat: a fost adăugată opțiune pentru dezactivarea antetului X-powered-by
- Modificat: metodă nouă și îmbunătățită de criptare pentru unele setări
8.1.5 – 21.06.2024
- Corectat: legături de documentație către site nefuncționale
- Modificat: unele schimbări de text în textele de ajutor
- Modificat: structură nouă pentru actualizarea tabelelor bazei de date
8.1.4 – 11.06.2024
- Corectat: modificarea expirării cookie-ului nu se încărca
- Corectat: compatibilitate Visual Composer cu Impune parolă puternică
- Corectat: mai multe notificări Cloudflare detectate în inițializare
- Corectat: poziția bifei în inițializare
- Modificat: meniul derulant din inițializare nu era complet vizibil
- Modificat: stilizarea prezentării generale XML RPC blocate
8.1.3 – 16.05.2024
- Corectat: compatibilitate cu WP Rocket când advanced-headers.php nu există
8.1.2 – 16.05.2024
- Corectat: advanced-headers.php permite acum includerea timpurie
8.1.1 – 14.05.2024
- Fixed: upgrade from <6.0 to >8.0 causing fatal error
- Fixed: URL to details of detected vulnerabilities was incorrect
- Added: detection of non-recommended permissions on files
- Added: configure region restrictions for your site
- Modificat: schimbare de text pe suprapunerea premium
- Changed: upgraded minimum required PHP version to 7.4
- Modificat: compatibilitate cu Bitnami
- Changed: compatibility of Limit Login Attempts with WooCommerce
- Changed: remove duplicate X-Really-Simple-SSL-Test from advanced-headers-test.php
- Changed: clear notice about .htaccess writable if do_not_edit_htaccess is enabled
8.1.0
- Fixed: show ‘self’ as default in Frame Ancestors
- Added: Limit Login Attempts Captcha integration
- Modificat: unele corecții ale șirurilor
- Changed: catch not existing rsssl_version_compare
- Modificat: verificare pentru existența modulului openSSL
- Changed: set default empty array for options, for legacy upgrades
- Changed: disable custom login URL when plain permalinks are enabled
- Changed: drop renamed folder notice, not needed anymore
- Changed: enable advanced headers in onboarding
- Modificat: verificare is_object în actualizator
8.0.1
- Fixed: enable 2FA during onboarding when not selected by user
- Corectat: actualizarea la Pro păstrează setările când curățarea la dezactivare este activată
- Fixed: catch several array key not existing errors
- Modificat: valori implicite CSP mai bune
8.0.0
- Added: hide remember me checkbox
- Added: extend blocking of malicious admin creation to multisite
- Changed: drop prefetch-src from Content Security Policy
- Changed: disable two-fa when login protection is disabled
7.2.8
- Fixed: clear cron schedules on deactivation
- Modificat: actualizare traduceri
- Modificat: notificare informativă despre îmbinarea automată a modulului gratuit cu cel pro
7.2.7
- Changed: added integration with FlyingPress and Fastest Cache
- Changed: fix exiting a filter, causing compatibility issue with BuddyPress
7.2.6
- Corectat: pagini 404 personalizate cu URL personalizat de autentificare
- Added: option to limit login cookie expiration time
- Modificat: modificări de text
- Modificat: CSS pentru mesajul de eroare la autentificare
- Modificat: detectarea antetului a fost îmbunătățită prin verificarea ultimului URL din lanțul de redirecționări
7.2.5
- Fixed: IP detection header order
- Corectat: crearea tabelului la activarea extensiei LLA
7.2.4
- Corectat: avertizare PHP în extensia Securitate parolă
- Corectat: funcționalitatea de schimbare a URL-ului de autentificare nu funcționa cu pagini protejate prin parolă
- Modificat: mută crearea tabelelor bazei de date în extensia Limit Login Attempts
- Modificat: previne eroarea PHP cauzată de funcționalitatea de întărire a fișierului debug.log
7.2.3
- Corectat: datele CSP nu se afișau în tabelul de date
7.2.2
- Modificat: verificare îmbunătățită pentru clasa PharData
7.2.1
- Fixed: config for CSP preventing Learning mode from completing
- Fixed: datatable styling
- Fixed: using deactivate_https with WP-CLI did not remove htaccess rules
- Modificat: adaugă parametru de interogare pentru a impune verificarea emailului
- Modificat: CSS pentru butonul de verificare manuală a certificatului
7.2.0
- Fixed: changed link to article
- Corectat: elimină fișierul .js pentru opțiuni care fusese adăugat de două ori
- Fixed: typo in missing advanced-headers.php notice
- Modificat: prinde avertizarea PHP când src-ul scriptului este gol la folosirea ascunderii versiunii WP
- Modificat: feedback nou pentru salvează & continuă
- Modificat: stilizare pentru tabelul de date
- Modificat: modal nou bazat pe React
- Modificat: meniul a fost restructurat
- Changed: re-check vulnerability status after core update
- Modificat: emailurile de notificare despre vulnerabilități duc acum la detalii specifice
7.1.3 – 11.10.2023
- Fixed: React ErrorBoundary preventing Let’s Encrypt generation to complete
7.1.2 – 06.10.2023
- Corectat: schimbarea cârligului în încărcătorul de integrări făcea ca extensiile să nu se încarce
7.1.1 – 05.10.2023
- Corectat: utilizare incorectă a funcției
7.1.0 – 04.10.2023
- Changed: detection if advanced-headers.php file is running
7.0.9 – 05.09.2023
- Modificat: actualizare cuvânt cu greșeală de scriere
- Modificat: traductibilitate în mai multe șiruri
7.0.8 – 08.08.2023
- Fixed: handling of legacy options in PHP 8.1
- Fixed: count remaining tasks
- Modificat: WordPress testat până la 6.3
- Modificat: îmbunătățește verificarea JSON a existenței fișierului
7.0.7 – 25.07.2023
- Fixed: handling of legacy options in PHP 8.1
- Corectat: previne problemele cu Cloudflare la trimiterea formularului de suport
- Corectat: traduceri singular/plural pentru traducerile japoneze
- Changed: modal icon placement in wizard on smaller screens
- Changed: expire cached detected headers five minutes after saving settings
7.0.6 – 04.07.2023
- Fixed: translations not loading for chunked react components
- Changed: support custom wp-content directory in advanced-headers.php
- Changed: prevent usage of subdirectories in custom login URL
- Modificat: a fost adăugat parametrul de reverificare manuală a vulnerabilităților
7.0.5
- Corectat: metoda de redirecționare a fost revenită pentru a corecta problemele de autentificare pe site-uri fără www
7.0.4 – 14.06.2023
- Corectat: feedback-ul pentru acțiunea de activare a funcționalităților de întărire nu se afișa ca activat
- Changed: notice informing about the new free vulnerability detection feature
- Modificat: metoda de redirecționare PHP a fost îmbunătățită
- Changed: make the wp-config.php not writable notice dismissable
7.0.3
- Fixed: fix false positives on some plugins
- Changed: vulnerability notifications in site health, if notifications are enabled
7.0.2
- Changed: improve matching precision on plugins with vulnerabilities
7.0.1
- Corectat: soluția de rezervă ajax pentru API REST funcționează acum corect
7.0.0
- Adăugat: detectare vulnerabilități (Beta)
- Changed: move onboarding rest api to do_action rest_route
- Changed: catch several edge situations in SSL Labs api
- Modificat: responsivitatea blocului SSL Labs
- Changed: more robust handling of wp-config.php detection
6.3.0
- Changed: added support for the new Let’s Encrypt staging environment
6.2.5
- Corectat: nepotrivire de capabilitate în multisit
- Modificat: adaugă opțiune de alertă de avertizare
6.2.4
- Corectat: prinde valoarea care nu este array din array-ul de notificări
- Corectat: greșeală de scriere în legătura către documentație
- Changed: optionally enable notification emails in onboarding wizard
- Modificat: stilizare pentru inițializare
6.2.3
- Modificat: React din partea administrativă a site-ului la componente funcționale
- Changed: multisite notice should link to network admin page
- Changed: detect existing CAA records to check Let’s Encrypt compatibility
- Modificat: testat până la WP 6.2
- Modificat: îmbunătățire UX pentru modul de învățare
6.2.2
- Corectat: nepotrivire de capabilitate pentru non-administrator în administrarea multisit
6.2.1
- Fixed: race condition when activating SSL through WP-CLI
- Fixed: missing disabled state in textarea and checkboxes
- Fixed: some strings not translatable
- Fixed: Let’s Encrypt renewal with add on
- Changed: permissions check re-structuring
- Changed: notice on subsite within multisite environment about wildcard updated
6.2.0
- Added: optional email notifications on advanced settings
- Changed: added tooltips
- Changed: added warnings for .htaccess redirect
- Changed: don’t send user email change on renaming admin user
- Changed: use BASEPATH only for wp-load.php, symlinked folders load based on ABSPATH
- Changed: improved support for environments where Rest API is blocked
6.1.1
- Fixed: WP-CLI SSL activation fix when site not visited before
- Changed: prevent ‘undefined’ status showing up in api calls on settings page
- Changed: notice for incompatible Let’s Encrypt shell add-on versions
6.1.0
- Fixed: empty menu item visible in Let’s Encrypt menu
- Changed: some UX changes
- Changed: limit number of notices in the dashboard
- Changed: load rest api request URL over https if website is loaded over https
6.0.14
- Fixed: settings page when using plain permalinks
6.0.13
- Fixed: CSS for blue labels in progress dashboard below 1080px
- Fixed: WP-CLI SSL activation not working due to capability checks
- Fixed: catch invalid account error in Let’s Encrypt generation
- Fixed: do not block user enumeration for gutenberg
- Changed: improve method of dropping empty menu items in settings dashboard
- Changed: dynamic links in auto installer
- Changed: change rest_api method to core wp apiFetch()
- Changed: scroll highlighted setting into view after clicking „fix” on a task
- Changed: HTTP method tests run in batches to prevent CURL timeouts
- Changed: clean up code-execution.php file after test
- Changed: notification when DISABLE_FILE_EDITING is set to false
- Changed: drop some unnecessary translations
- Changed: WP version test uses options for better persistence
6.0.12
- Fixed: multisite admin username test uses correct database prefix
- Changed: allow submenu in back-end react application
- Changed: skip value update when no change has been made
- Changed: no redirect on dismiss of admin notice
- Changed: remove obsolete warning
- Changed: qtranslate support on settings page
6.0.11
- Fixed: login check works when HTTP_X_WP_NONCE unavailable
- Fixed: admin notices now dismiss immediately
6.0.10
- Fixed: Apache 2.4 compatibility for upload directory code blocking
- Fixed: Varnish cache compatibility for REST API requests
- Fixed: manage_security capability added for upgraded users
- Fixed: allow for custom rest api prefixes
- Fixed: Let’s Encrypt DNS verification save and action issues
- Fixed: REST API error handling prevents blank settings page
- Changed: simplify user enumeration test
- Changed: catch unexpected response in SSL Labs object
- Changed: z-index on onboarding modal on smaller screen sizes
- Changed: hide username field if no admin username is present
6.0.9
- Fixed: incorrectly disabled email field in Let’s Encrypt wizard
- Changed: on rename admin user, catch existing username, and strange characters
- Changed: catch openBaseDir restriction in cpanel detection function
- Changed: removed 6.0 update notices from subsites
6.0.8
- Changed: Let’s Encrypt wizard CSS styling
- Changed: re-add link to article about Let’s Encrypt
- Changed: let user choose a new username when selecting „rename admin user”
6.0.7
- Fixed: restricted .htaccess rewrite to prevent plugin conflicts
6.0.6
- Fixed: drop upgrade of .htaccess file in upgrade script
6.0.5
- Fixed: .htaccess race condition with simultaneous updates
6.0.4
- Fixed: .htaccess redirect compatibility with upload code blocking
- Fixed: deactivation now fully removes wp-config.php changes
6.0.3
- Fixed: Rest Optimizer no longer deactivates other plugins
6.0.2
- Fixed: do not show WP_DEBUG_DISPLAY notice if WP_DEBUG is false
- Fixed: empty cron schedule
- Fixed: auto installer used function not defined yet
- Fixed: rest api optimizer causing an error in some cases
- Changed: several typos and string improvements
6.0.1
- Fixed: translations not loading for scripts
6.0.0
- Added: Server Health Check – powered by SSLLabs
- Added: WordPress Hardening Features
- Changed: User Interface
- Changed: Tested up to WordPress 6.1.0