Descriere
ice Scanner Security verifică tot site-ul tău WordPress și îți arată, pe înțeles, ce pare în neregulă și unde. Doar citește: nu modifică, nu mută și nu șterge nimic, așa că poți rula scanarea în siguranță pe un site live.
Ce verifică
- Nucleul WordPress – fiecare fișier din nucleu este comparat cu amprentele oficiale WordPress.org pentru versiunea și limba ta. Sunt raportate fișierele modificate și fișierele PHP necunoscute din wp-admin și wp-includes.
- Module – modulele găzduite pe WordPress.org sunt comparate cu amprentele lor oficiale. Modulele premium sau personalizate sunt verificate cu euristici de cod.
- Teme – fișierele temelor sunt verificate cu euristici de cod; temele inactive sunt listate ca să le poți șterge.
- Cod ascuns – cod executat din date codificate sau trimise din exterior, decodare în lanț, șiruri codificate foarte lungi, cod PHP ascuns în imagini sau fișiere .ico, cod care creează administratori.
- Dosarul de încărcări – fișiere PHP sau alte fișiere executabile, imagini care conțin PHP, fișiere SVG cu scripturi și dacă rularea PHP din uploads este blocată.
- În afara WordPress – dosare necunoscute, arhive publice, copii ale bazei de date și jurnale pe care oricine le poate descărca, scripturi de instalare rămase pe server.
- Configurare – reguli din .htaccess, .user.ini și php.ini care încarcă PHP la fiecare cerere, rulează imagini ca PHP sau redirecționează vizitatorii din motoarele de căutare; fișiere drop-in, module obligatorii, editorul de fișiere și WP_DEBUG.
- Baza de date – administratori (cei noi sunt evidențiați), înregistrare deschisă cu rol implicit ridicat, scripturi sau iframe-uri salvate în opțiuni și articole.
- Modificări – fișiere noi sau modificate de la scanarea anterioară.
Făcut pentru găzduire partajată
Pașii mari rulează în tranșe scurte, așa că scanarea nu atinge limita de timp a găzduirii, nici pe site-urile mari. Poți seta timpul per tranșă, cel mai mare fișier citit și dosarele omise.
Ușor de folosit
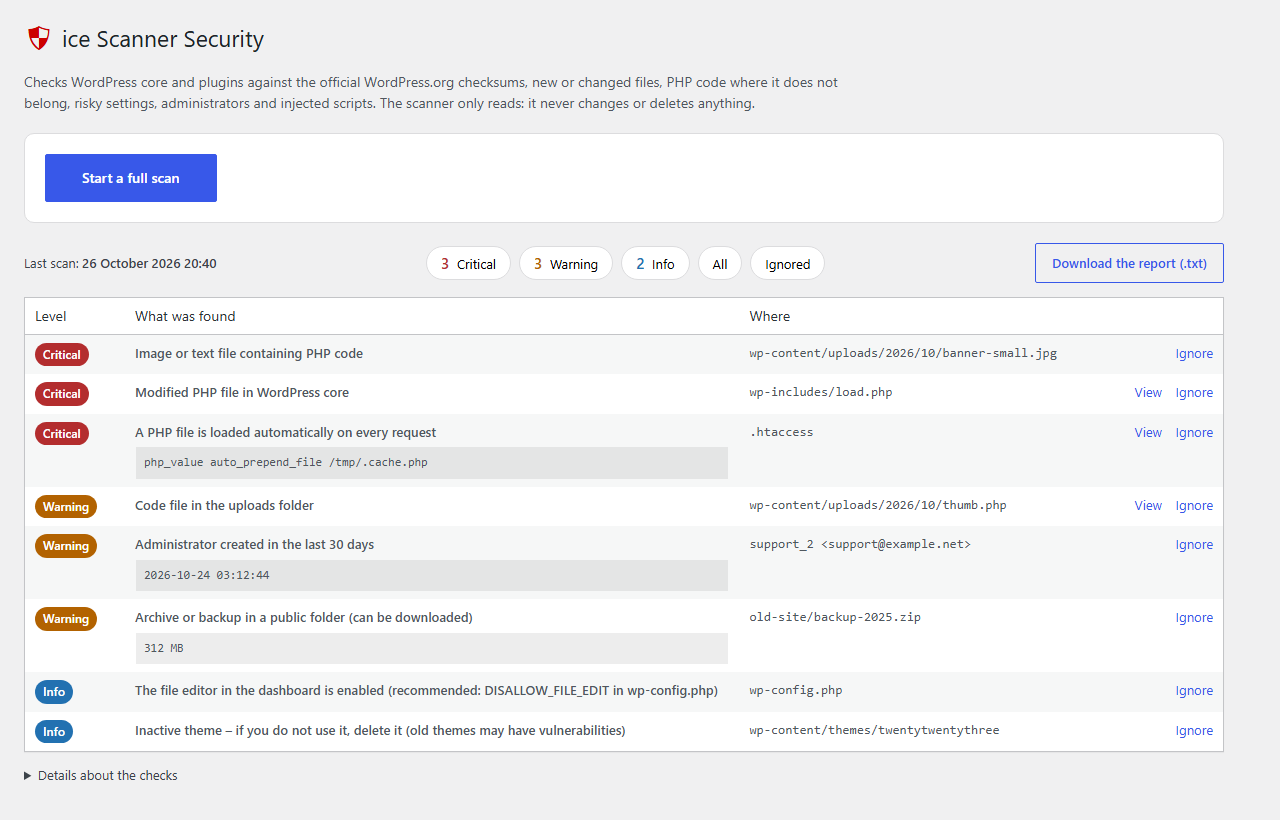
- Rezultatele sunt grupate în Critic, Avertizare și Info.
- Fiecare constatare arată fișierul și, pentru cod, linia – dă clic pe „Vezi” pentru codul din jur.
- Folosește „Ignoră” pentru constatările verificate; rămân ignorate la scanările viitoare.
- Descarcă raportul ca fișier text.
- Scanare automată opțională (de două ori pe zi, zilnic sau săptămânal), cu email doar când apar probleme noi.
Traduceri
Modulul este pregătit pentru traducere prin translate.wordpress.org.
Dezvoltat de Poienariu Alin – iceCode.
Servicii externe
Pentru a verifica integritatea fișierelor, modulul descarcă amprentele oficiale de pe WordPress.org:
api.wordpress.org/core/checksums/– amprentele fișierelor din nucleul WordPress, pentru versiunea și limba ta de WordPress (prin funcția WordPress get_core_checksums()).downloads.wordpress.org/plugin-checksums/– amprentele fiecărui modul instalat, pentru versiunea instalată.
Se trimit doar versiunea WordPress, limba site-ului, descriptorii și versiunile modulelor – aceleași informații pe care WordPress le trimite singur când caută actualizări. Nu se trimit nicăieri date despre conținutul site-ului, utilizatori sau vizitatori. Aceste cereri au loc doar când rulează o scanare (pornită de tine sau de scanarea automată opțională).
Politica de confidențialitate WordPress.org.
Capturi ecran


Instalare
- Instalează modulul din Module Adaugă modul (caută „ice Scanner Security”) sau încarcă dosarul în
/wp-content/plugins/. - Activează-l.
- Mergi la ice Scanner Security în meniul din Panoul de control și dă clic pe Pornește scanarea completă.
- Opțional: activează scanarea automată din setările de sub raport.
Întrebări frecvente
-
Scanerul modifică sau șterge fișiere?
-
Nu. Fiecare verificare doar citește fișierele și baza de date. Remedierea unei probleme este întotdeauna decizia ta.
-
Ce înseamnă „Critic”, „Avertizare” și „Info”?
-
Critic: foarte probabil un atac sau o setare periculoasă, verifică imediat. Avertizare: suspect, merită verificat. Info: util de știut (de exemplu, lista administratorilor).
-
O constatare este o alarmă falsă. Ce pot face?
-
Dă clic pe „Ignoră” lângă ea. Va rămâne ignorată la scanările viitoare; o poți reactiva din filtrul „Ignorate”.
-
Antivirusul de pe găzduire a șters fișierele modulului. De ce?
-
Un scaner de securitate conține tiparele de cod pe care le caută, așa că unele antivirusuri de pe găzduire (de exemplu Imunify360 sau cPGuard) îl pot semnala. Adaugă dosarul
wp-content/plugins/icecodero-security-scannerla excepțiile antivirusului (allowlist) din panoul de control al găzduirii:- cPGuard: cPanel Security cPGuard Settings Virus Scanner Whitelist Files.
- Imunify360: fișierele găsite apar în cPanel Imunify360; cere firmei de găzduire să adauge dosarul la lista de excepții Imunify360.
Apoi încarcă din nou modulul.
-
Scanarea se oprește pe un site mare.
-
Micșorează „Timp de lucru per pas” în setări (de exemplu la 10 secunde) dacă găzduirea are o limită de timp scurtă și adaugă la „Dosare omise” dosarele mari care nu trebuie verificate (copii de siguranță, cache).
-
Îmi încetinește site-ul?
-
Nu. Scanerul rulează doar când îl pornești tu sau când rulează scanarea automată opțională. Nu adaugă nimic în paginile pe care le văd vizitatorii.
Recenzii
Nu există nicio verificare pentru acest modul.
Contributori și dezvoltatori
„ice Scanner Security” este un software open-source. La acest modul au contribuit următoarele persoane.
Contributori
„ice Scanner Security” a fost tradus în 1 locală. Mulțumim traducătorilor pentru contribuția lor.
Tradu „ice Scanner Security” în limba ta.
Te interesează dezvoltarea?
Răsfoiește codul, vezi depozitarul SVN, sau abonează-te la jurnalul de dezvoltare prin RSS.
Istoric modificări
1.26.11.1
- Prima lansare publică pe WordPress.org.
- Versiunile folosesc formatul MAJOR.AA.LL.N (an, lună și numărul lansării din luna respectivă).